
公開日:
更新日:
WordPress 7.1.4で修正された更新中のRCEに、保守担当が今日やること
2026年10月28日公開のWordPress 7.1.4で修正された、コア更新の最中にwp-content/upgradeが狙われる脆弱性について、悪用の試行が観測された状況、直るバージョン、サーバー側で止める方法、更新前後の確認をまとめます。
2026年10月28日に公開されたWordPress 7.1.4は、複数の脆弱性を直したセキュリティリリースです。その中でいちばん気をつけたいのが、WordPress本体を更新している最中に、リモートからコードを実行されるおそれがある問題です。10月29日にはセキュリティ会社のWordfenceが、この脆弱性を狙った攻撃の試行を観測したと発表し、11月3日にはCISAが悪用確認済みの脆弱性として登録しました。
この記事は、複数のサイトを預かっている制作会社や保守担当の方が、サイトのWordPressを更新しつつ、更新の合間にもサーバー側でできる対策まで済ませられるように書いています。
何が起きたのか
WordPressは、コアを更新するとき、ダウンロードしたパッケージを wp-content/upgrade/ というフォルダに一度展開してから、本番のファイルを入れ替えます。7.1.3までは、この展開先のフォルダ名がパッケージの名前から決まっていたため、外から推測できました。しかも更新の後片付けで、フォルダの中身が一覧表示されるのを防ぐ index.php が消されていました。
更新が走っている数秒のあいだ、展開途中のWordPressが、推測できる場所にWebから届く形で置かれているわけです。たとえば wp-admin/setup-config.php のような、本来は動かしてはいけないファイルにも外から届きます。ログインは要りません。ただ、更新が動いているその数秒に当てる必要があり、Patchstackは攻撃の難易度は高めで、実用的とは言いにくいと評価しています。一方で、この窓は自動更新を含めて、更新のたびに開きます。
Wordfenceの観測では、21時間で18,500件を超える悪意あるリクエストが、更新時の展開先のパスを狙って届いています。侵害に成功した例は、私が確認できた範囲では報告されていません。動く攻撃コードが公開されたとも確認されていません。11月3日には、CISAがこのCVEを悪用確認済みの脆弱性のカタログ(KEV)に加えました。連邦機関の対応期限は11月6日で、民間のサイトに期限はありませんが、優先度を上げる材料になります。何を根拠に登録したのかは公開されていません(登録日はCISAのアラートで確認しました。期限はSecurity Affairs、Webhosting Todayなどの報道によります)。CVE番号は10月31日にWordfenceがCNA(CVE採番機関)として割り当てたCVE-2026-119977で、WordfenceはCVSS 8.1(High)、WordPress側はLowと評価しています。それでも、試行がすでに大量に来ている以上、更新を先延ばしにする理由はありません。
7.1.4では、展開先のフォルダ名の末尾にランダムな16文字が付き、index.php も消えなくなりました。
直るバージョン
Wordfenceによると、影響を受けるのは4.7から7.1.3まで(コアのフルパッケージを更新するとき)です。修正は7.1.4と、古い系統へのバックポートで配られています。
- 7.1系は7.1.4
- 7.0系は7.0.8
- 6.9系は6.9.11、6.8系は6.8.12、6.7系は6.7.11、6.6系は6.6.11、6.5系は6.5.14、6.4系は6.4.14
- それより古い系統も、4.7.39まで修正版が出ています
4.6以前には修正版がありません。そのバージョンで動いているサイトは、WordPressを上げるのが先ですが、上げる作業そのものが危ない窓を開くので、次のサーバー側の対策を先に入れておいてください。
7.1.4のリリースでは、ほかにもブロックやユーザーのログイン名、Interactivity APIまわりの保存型XSSがいくつか直っています。こちらは悪用の報告を確認していませんが、まとめて直るので、更新する理由が増えるだけです。
今日やること
最初にやるのは、預かっているサイトのWordPressのバージョンを洗い出すことです。管理画面の「ダッシュボード」→「更新」でも、「ツール」→「サイトヘルス」→「情報」でも見られます。サイトが10件を超えるなら、サイト名、ドメイン、バージョン、自動更新が有効かどうか、確認した日を表にしておくと、どこまで終わったかを後から追えます。
「更新」の画面では、いちばん上の「現在のバージョン」に今のバージョンが出ます。下の画像は、2026年11月4日に日本語の WordPress を 7.1.3 から更新できる状態で撮ったもので、7.1.4 への更新ボタンが出ています。
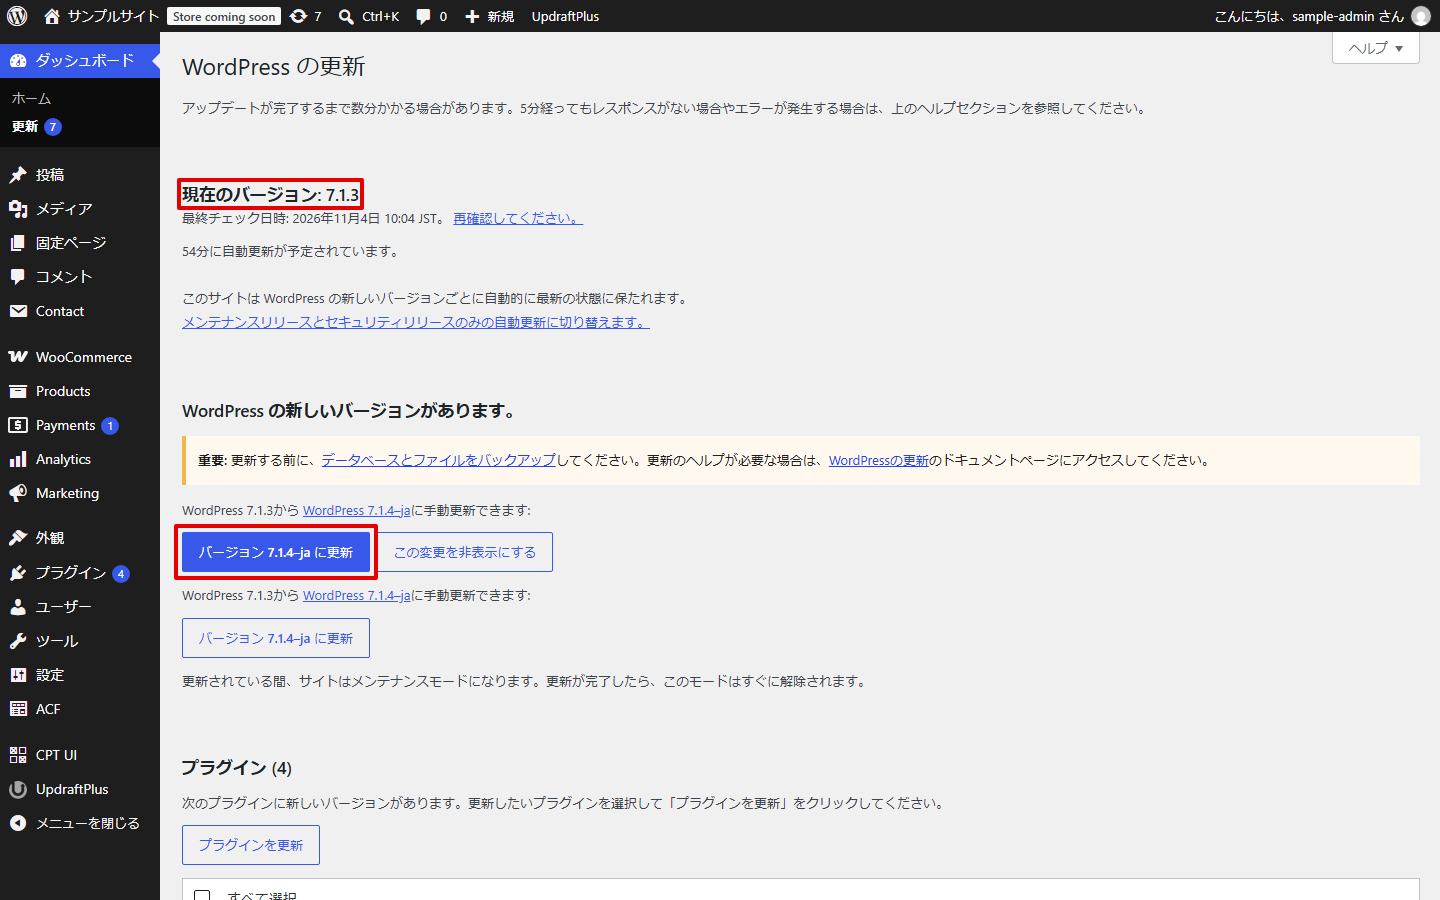
自動更新が有効なら、サイトは自動で更新されている可能性があります。ただ、コアの自動更新をセキュリティ更新だけに絞っているサイトや、プラグインで止めているサイト、バージョンを固定しているサイトでは、手動で上げる必要があります。自動更新の設定の見方はWordPressの自動更新設定を整理するにまとめています。
更新は、アクセスの多いサイトと、ログインや決済があるサイトから順に進めます。更新後は、トップページ、ログイン、フォーム、決済など、壊れると困る画面を一通り開いてください。更新で画面が真っ白になる心配があるサイトは、プラグイン更新前チェックリストの考え方で、バックアップを取ってから進めると戻しやすくなります。
更新の合間にサーバー側で止める
Patchstackは、wp-content/upgrade/ へのWebアクセスをWebサーバーの側で止めるよう勧めています。この脆弱性はPHPのコードの外側で起きるので、PHPで動くセキュリティプラグインやファイアウォールでは防げないというのが理由です。
自分でサーバーを管理している環境なら、WebサーバーかサイトのルートにあるApacheの .htaccess に書きます。wp-content/upgrade/ の中に置くと、更新の後片付けで消えることがあるので、その外側に書くのが無難です。以下は一般的な書き方の例で、お使いの環境に合わせて確認してから入れてください。
# .htaccess(WordPressの書き換えルールより前に書く)
RewriteEngine On
RewriteRule ^wp-content/upgrade/ - [F,L]
# nginxのserverブロック内
location ^~ /wp-content/upgrade/ {
    deny all;
}
入れたあと、https://サイトのドメイン/wp-content/upgrade/ を開いて、403などで弾かれることを確かめます。更新そのものはPHPがサーバー内のファイルを書き換えているだけなので、Webからの閲覧を止めても更新は動きます。念のため、設定を入れた直後の更新では、最後まで完了したかを見てください。
レンタルサーバーで .htaccess を自由に書けない、あるいはnginxの設定に触れない場合は、サーバー会社のサポートに、wp-content/upgrade/ をWebから閲覧できない設定にできるかを問い合わせます。更新の合間に手元のフォルダを見て、中が index.php だけになっているかを確認しておくのも、更新の後片付けが正常に終わっているかの目安になります。
更新したあとに確認すること
「ツール」→「サイトヘルス」→「情報」の「WordPress」の欄で、「バージョン」が7.1.4か、該当する系統の修正版になっているかを確認します。
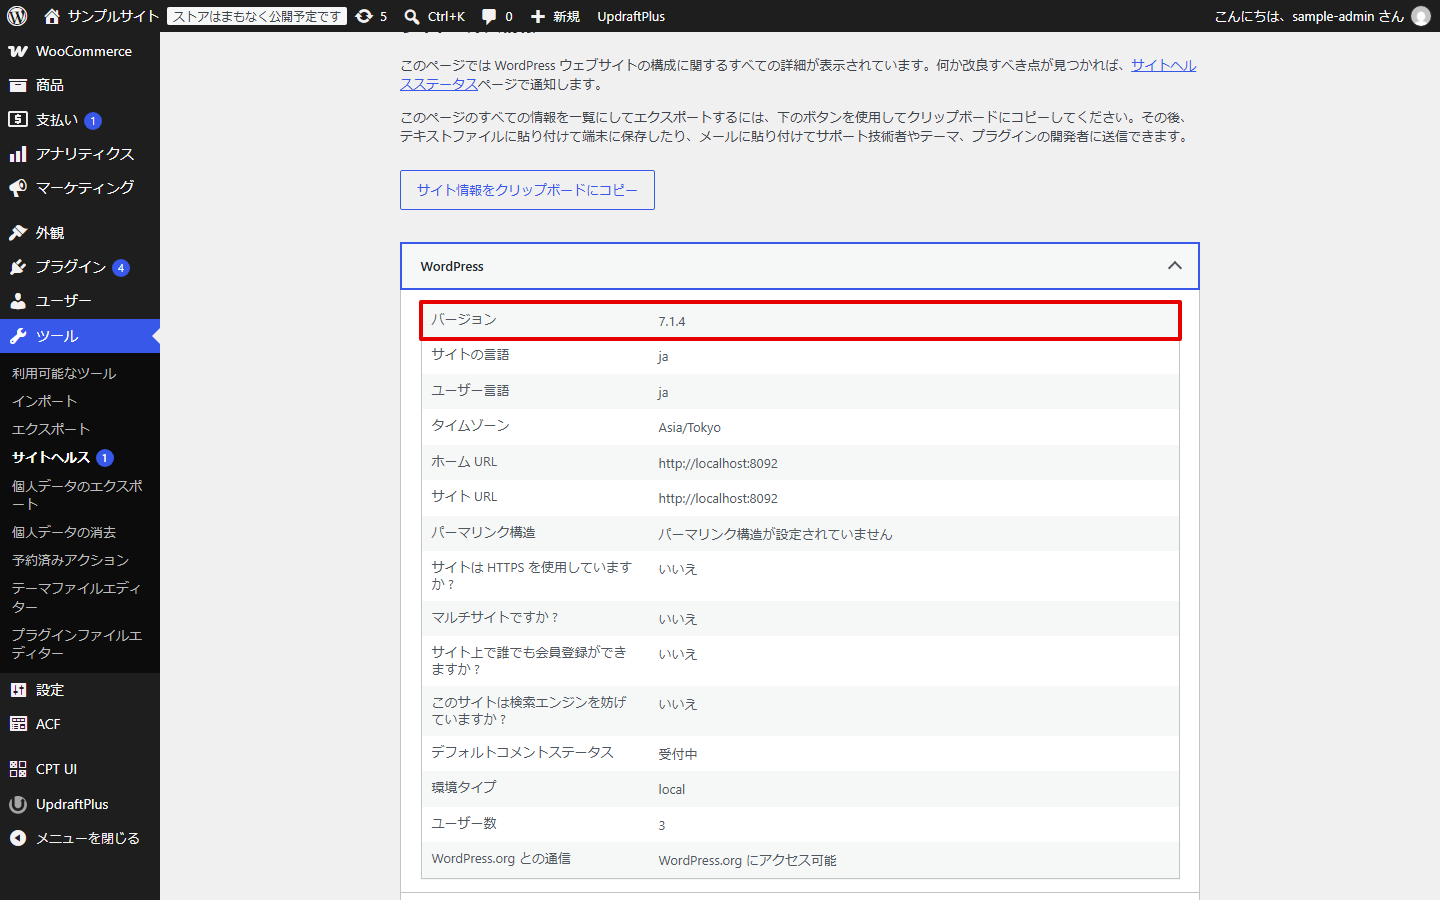
そのうえで、wp-content/upgrade/ を開いたとき、一覧が表示されないこと、中に index.php 以外の残骸がないことを見ます。
攻撃を受けた疑いがあるときは、更新があった時刻の前後で、wp-content/upgrade/ 配下や setup-config.php への不審なアクセスがアクセスログに残っていないかを探します。あわせて、Webの公開ディレクトリに見覚えのないPHPファイルが増えていないか、知らない管理者アカウントができていないか、wp-config.php が書き換わっていないかも調べます。
NexraOneのSafe Updateのように、コアの更新を代わりに実行する仕組みを使っているときも、更新の最中にこの窓が開く点は変わりません。7.1.4へ上がるまでは、サーバー側の遮断を先に入れておくと安心です。
参考にした公式情報
- WordPress 7.1.4 Security Release
- Patchstack: WordPress 7.1.4 Security Release
- SecurityOnline: WordPress core vulnerability exploited(Wordfenceの観測を紹介)
関連記事
※本記事では、公開されている事例や保守現場での知見をもとに、実務で確認すべきポイントを整理しています。
この記事を書いた人

WordPress Monitoring Service
WordPressサイトの異常に、
早く気づける体制を作りませんか?
死活監視、WP-Cron、Fatal Error、SSL・ドメイン期限、更新検知をまとめて確認。
3サイトまで無料でWordPress監視を始められます。
合わせてこんな記事も読まれています
2026-09-25
wp-security
CVE-2026-87902とは?WordPress本体のCritical脆弱性で今すぐ確認すべきこと
WordPress 7.1.2で修正されたCVE-2026-87902について、どういう脆弱性か、影響を受けるバージョン、今すぐ更新すべき理由、更新できない場合の一時対応、ログで見るべき痕跡までやった事例をご紹介します。
2026-08-21
wp-security
WordPressプラグインの脆弱性が発表されたとき、管理サイトへの影響を確認する方法
WordPressプラグインの脆弱性が発表されたあと、管理サイトに対象製品が入っているか、影響バージョンを使っているか確認する手順を解説します。NexraOneで複数サイトを絞り込む方法も紹介します。
最新記事はこちら
2026-11-20
wp-guide
ACF PROのライセンス管理|キーの入れ方、ステージングの数え方、サイト移転と期限切れのとき
ACF PROのライセンスキーは「ACF」→「Updates」か、wp-config.phpのACF_PRO_LICENSEで有効にします。開発・ステージング環境がサイト数に数えられないURLの条件、サイトを移転したときの再有効化、期限が切れたときにできなくなること、旧ライセンス(買い切り)とComposerでの入れ方をまとめました。
2026-11-18
wp-maintenance
WordPressのサポート期限はいつまで?古いバージョンに修正が届く範囲と、更新を先送りできないサイトの見分け方
WordPressには決まったサポート期限がなく、正式に保守されているのは最新版だけです。古い版へのセキュリティ修正は好意で出ているもので、2026年11月時点で4.7以降に届いています。PHPが古いサイトが6.9系で止まる理由、修正が届かない版、更新を先送りできないサイトの見分け方を、WordPress.orgの公式情報をもとに整理します。
2026-11-16
wp-maintenance
WordPressのセキュリティ対策を業者に頼む費用|1回の設定と月額の運用で変わる料金、見積もりで確かめること
WordPressのセキュリティ対策を業者に頼むと、1回の設定は2万円台から、月額の運用は5,500円から3万円台まで幅があります。2026年11月に国内4社の料金ページを確認し、金額の差がどの作業から生まれるか、改ざんされたあとの復旧が料金に入っているか、見積もりで確かめることを整理します。